Сертификация по ISO 9001 — это не просто получение бумажки для тендеров. Если подойти к делу серьёзно, стандарт делает бизнес более управляемым: процессы становятся прозрачными, риски — предсказуемыми, а качество — измеримым. Но между решением «получить сертификат» и его фактическим получением лежит несколько месяцев работы. Ниже — пошаговый план и чек-лист, который поможет пройти этот путь без лишних потерь времени и нервов.
Шаг 1. Принятие решения и организационная подготовка
Всё начинается с руководства. Если директор считает, что СМК — это задача отдела качества, ничего не выйдет. Высшее руководство должно понимать, зачем нужен стандарт, и лично в нём участвовать.
Что сделать:
Чек-лист:
Шаг 2. GAP-анализ — оценка текущего состояния
Прежде чем что-то менять, нужно понять, что уже есть и насколько это соответствует требованиям стандарта. Большая часть документов обычно уже существует — регламенты отделов, инструкции, журналы, протоколы совещаний. Задача не плодить бумагу, а собрать систему в логичную и проверяемую структуру.
Что сделать:
Чек-лист:
Шаг 3. Описание процессов и управление рисками
Процессный подход — фундамент ISO 9001. Нужно описать ключевые процессы, определить их владельцев и риски, которые могут помешать достижению целей.
Что сделать:
Важный нюанс: документы должны описывать реальные процессы, а не идеальную картинку. Самая работающая документация — та, которую писали вместе с исполнителями.
Чек-лист:
Шаг 4. Разработка политики и целей в области качества
Политика задаёт направление, цели переводят её в измеримые показатели. Это не формальность для аудита — это ориентиры, по которым компания будет оценивать свою работу.
Что сделать:
Чек-лист:
Шаг 5. Разработка документации СМК
ISO 9001 не требует тонн бумаги. Стандарт требует, чтобы процессы были управляемы. Простой процесс можно описать на одной странице, сложный — подробной инструкцией. Главное правило: не копировать чужие шаблоны, а создавать документы под реальные процессы.
Минимально необходимый комплект:
Чек-лист:
Шаг 6. Внедрение и обучение персонала
Документы разработаны — теперь нужно научить людей по ним работать. Это самый длительный этап, обычно 2–3 месяца.
Что сделать:
Чек-лист:
Шаг 7. Внутренний аудит и анализ со стороны руководства
Внутренний аудит — генеральная репетиция внешнего. Анализ со стороны руководства — обязательное требование стандарта, без него сертификат не получить.
Внутренний аудит. Что проверить:
Анализ со стороны руководства. Что включить в протокол:
Чек-лист:
Шаг 8. Подготовка к сертификационному аудиту
Когда внутренние проверки пройдены и несоответствия устранены, можно приглашать внешний орган по сертификации. Но сначала — финальная подготовка.
За 1–2 недели до аудита:
Чек-лист финальной подготовки:
Шаг 9. Сертификационный аудит
Аудит проходит в два этапа:
Этап 1 — документарный. Аудитор проверяет документы: полноту, соответствие требованиям стандарта, отсутствие грубых ошибок.
Этап 2 — выездный. Аудитор приезжает на предприятие: наблюдает за процессами, опрашивает сотрудников, проверяет записи. Сертификат выдаётся на 3 года, после чего нужна ресертификация. Каждый год проводятся надзорные аудиты.
Как себя вести на аудите:
Типичные несоответствия, которых стоит избегать:
Шаг 10. После сертификации: поддержание СМК
Сертификат получен — но работа не заканчивается. СМК нужно поддерживать и улучшать.
Что учесть: изменения стандарта
В августе 2025 года ISO опубликовал проект новой версии стандарта (DIS). Среди ключевых нововведений: urs-rus.com +1
Если компания только начинает сертификацию по действующей версии 2015 года, стоит уже сейчас учитывать эти тенденции — переходный период потребует доработок, но не пересоздания СМК с нуля.
Итоговый чек-лист готовности к сертификации
Сводный контрольный список, который поможет оценить готовность компании к внешнему аудиту:
Шаг 1. Принятие решения и организационная подготовка
Всё начинается с руководства. Если директор считает, что СМК — это задача отдела качества, ничего не выйдет. Высшее руководство должно понимать, зачем нужен стандарт, и лично в нём участвовать.
Что сделать:
- Издать приказ о внедрении СМК и назначить представителя руководства по качеству.
- Сформировать рабочую группу из представителей ключевых подразделений.
- Провести стартовое совещание: донести до команды цели, развеять мифы («это только бумажки», «это только для заводов»).
- Определить область применения СМК: какие подразделения, процессы и виды продукции или услуг попадают в систему.
Чек-лист:
- Приказ о внедрении СМК подписан
- Представитель руководства по качеству назначен
- Рабочая группа сформирована (есть представители каждого ключевого подразделения)
- Область применения СМК определена и зафиксирована
- Стартовое совещание проведено
Шаг 2. GAP-анализ — оценка текущего состояния
Прежде чем что-то менять, нужно понять, что уже есть и насколько это соответствует требованиям стандарта. Большая часть документов обычно уже существует — регламенты отделов, инструкции, журналы, протоколы совещаний. Задача не плодить бумагу, а собрать систему в логичную и проверяемую структуру.
Что сделать:
- Сравнить существующие процедуры и практики с требованиями ISO 9001 (особенно разделы 4–10).
- Выявить пробелы: отсутствие политик, неучтённые риски, отсутствие измерений результативности, слабые места в работе с поставщиками и жалобами.
- Зафиксировать результаты в отчёте с перечнем несоответствий и приоритетами.
Чек-лист:
- Текущие процессы идентифицированы и описаны
- Существующая документация проанализирована на соответствие стандарту
- Пробелы зафиксированы в отчёте с приоритетами
- Определены зоны, требующие разработки новых документов
Шаг 3. Описание процессов и управление рисками
Процессный подход — фундамент ISO 9001. Нужно описать ключевые процессы, определить их владельцев и риски, которые могут помешать достижению целей.
Что сделать:
- Составить карту процессов верхнего уровня: основные (производство или оказание услуги), вспомогательные (закупки, ИТ, кадры), управленческие (планирование, анализ со стороны руководства).
- Для каждого процесса определить: входы, выходы, критерии результативности (KPI), владельца, ресурсы, риски и возможности.
- Применить цикл PDCA (Plan-Do-Check-Act) как основу управления процессами.
Важный нюанс: документы должны описывать реальные процессы, а не идеальную картинку. Самая работающая документация — та, которую писали вместе с исполнителями.
Чек-лист:
- Карта процессов составлена и утверждена
- Владельцы процессов назначены (матрица ответственности RACI)
- Для каждого процесса определены KPI
- Реестр рисков и возможностей составлен
- Взаимодействие процессов описано (последовательность и связи)
Шаг 4. Разработка политики и целей в области качества
Политика задаёт направление, цели переводят её в измеримые показатели. Это не формальность для аудита — это ориентиры, по которым компания будет оценивать свою работу.
Что сделать:
- Разработать политику в области качества: короткий документ (одна страница), отражающий обязательства руководства, фокус на клиенте и постоянное улучшение.
- Поставить цели по SMART: измеримые, привязанные к процессам и политике. Например: «снизить количество рекламаций на 25% за год», «сократить срок обработки заявки до 24 часов».
- Довести политику и цели до всех сотрудников — на стенде, в почте, на внутреннем портале.
Чек-лист:
- Политика в области качества утверждена руководством
- Цели в области качества установлены, измеримы и привязаны к процессам
- План достижения целей по каждому направлению разработан
- Политика и цели доведены до персонала
Шаг 5. Разработка документации СМК
ISO 9001 не требует тонн бумаги. Стандарт требует, чтобы процессы были управляемы. Простой процесс можно описать на одной странице, сложный — подробной инструкцией. Главное правило: не копировать чужие шаблоны, а создавать документы под реальные процессы.
Минимально необходимый комплект:
- Область применения СМК
- Политика и цели в области качества
- Карта процессов
- Процедуры: управление документами, управление несоответствиями, корректирующие действия, внутренние аудиты, закупки, производство или оказание услуг, контроль качества, оценка поставщиков
- Формы записей: журналы, чек-листы, протоколы
Чек-лист:
- Область применения СМК задокументирована
- Политика и цели утверждены
- Процедуры управления документацией разработаны
- Процедура управления несоответствиями и корректирующими действиями разработана
- Процедура внутренних аудитов разработана
- Процедуры операционной деятельности описаны (закупки, производство, контроль)
- Формы записей разработаны и утверждены
- Все документы актуальны (нет устаревших версий в обращении)
Шаг 6. Внедрение и обучение персонала
Документы разработаны — теперь нужно научить людей по ним работать. Это самый длительный этап, обычно 2–3 месяца.
Что сделать:
- Провести обучение: базовые принципы ISO 9001, цикл PDCA, управление рисками, работа с жалобами и несоответствиями.
- Организовать пилотный запуск на одном-двух процессах (например, обработка заказов и работа с претензиями).
- Настроить сбор данных и записей — главное, чтобы данные фиксировались регулярно.
- Назначить внутренних аудиторов и провести обучение по аудиту.
Чек-лист:
- План обучения персонала разработан и утверждён
- Обучение проведено (есть записи: протоколы, журналы)
- Записи о компетентности персонала ведутся (образование, обучение, опыт)
- Пилотные процессы запущены
- Обратная связь от сотрудников собрана, документы скорректированы
- Внутренние аудиторы назначены и обучены
Шаг 7. Внутренний аудит и анализ со стороны руководства
Внутренний аудит — генеральная репетиция внешнего. Анализ со стороны руководства — обязательное требование стандарта, без него сертификат не получить.
Внутренний аудит. Что проверить:
- Выполняются ли процедуры на практике
- Ведутся ли записи (журналы, протоколы)
- Есть ли несоответствия требованиям стандарта
- Работает ли программа постоянных улучшений
Анализ со стороны руководства. Что включить в протокол:
- Результаты внутренних аудитов
- Жалобы и обратную связь от клиентов
- Достижение целей в области качества
- Статус корректирующих действий
- Результаты анализа рисков и возможностей
- Информацию о выполнении решений предыдущего анализа
Чек-лист:
- Программа внутренних аудитов утверждена на год
- Внутренние аудиты проведены (охватили все процессы и требования)
- Отчёты аудитов оформлены, несоответствия зарегистрированы
- Корректирующие действия по результатам аудитов выполнены
- Анализ со стороны руководства проведён
- Протокол анализа содержит все обязательные элементы (аудиты, риски, удовлетворённость, улучшения)
- Решения руководства документированы, выполнение отслеживается
Шаг 8. Подготовка к сертификационному аудиту
Когда внутренние проверки пройдены и несоответствия устранены, можно приглашать внешний орган по сертификации. Но сначала — финальная подготовка.
За 1–2 недели до аудита:
- Провести предварительный обход по всем подразделениям — проверить наличие актуальных документов на рабочих местах.
- Проверить записи: все журналы, протоколы, акты заполнены и доступны.
- Подготовить переговорную — отдельное помещение для аудитора с доступом к документации.
- Провести брифинг: напомнить сотрудникам о предстоящем аудите и правилах общения с аудитором.
- Назначить сопровождающего, который будет помогать аудитору ориентироваться.
Чек-лист финальной подготовки:
- Все выявленные несоответствия устранены, корректирующие действия выполнены
- Документы актуальны и доступны на рабочих местах
- Свежие записи в наличии (не за прошлый год, а текущие)
- Руководители процессов готовы ответить на вопросы о своих KPI
- Сопровождающий аудитора назначен
- Маршрут аудитора согласован (какие участки показываем, кто сопровождает)
- Краткая презентация компании подготовлена
Шаг 9. Сертификационный аудит
Аудит проходит в два этапа:
Этап 1 — документарный. Аудитор проверяет документы: полноту, соответствие требованиям стандарта, отсутствие грубых ошибок.
Этап 2 — выездный. Аудитор приезжает на предприятие: наблюдает за процессами, опрашивает сотрудников, проверяет записи. Сертификат выдаётся на 3 года, после чего нужна ресертификация. Каждый год проводятся надзорные аудиты.
Как себя вести на аудите:
- Отвечать честно и по существу.
- Показывать реальную текущую практику, а не «парадный» комплект.
- Не спорить: несогласия оформляются позже.
- Если чего-то нет — корректно признать и предложить план исправления.
- Записывать все замечания и наблюдения аудитора.
Типичные несоответствия, которых стоит избегать:
- Внутренние аудиты не проведены или проведены формально (не охватили все процессы) — серьёзное несоответствие, 30 дней на устранение
- Анализ руководства не проведён или протокол неполный
- Устаревшая документация в обращении
- Неполные записи обучения — для некоторых сотрудников нет подтверждения компетентности
- Цели установлены, но мониторинг ведётся не по всем
Шаг 10. После сертификации: поддержание СМК
Сертификат получен — но работа не заканчивается. СМК нужно поддерживать и улучшать.
- Регулярные внутренние аудиты (минимум раз в год).
- Актуализация документов, обучение, работа с рисками и улучшениями.
- Надзорные аудиты органа по сертификации (ежегодно).
- При планировании изменений в компании — учитывать их влияние на СМК.
Что учесть: изменения стандарта
В августе 2025 года ISO опубликовал проект новой версии стандарта (DIS). Среди ключевых нововведений: urs-rus.com +1
- Климатические риски — теперь обязательный элемент анализа внешнего контекста.
- Культура качества и этичное поведение — прямое требование к руководству.
- Риски и возможности разделены на два самостоятельных подпункта.
- Цифровизация и работа с данными — цифровые процессы должны управляться наравне с традиционными.
- Все цели должны быть измеримыми — без оговорок «если применимо».
- Внутренний аудит — по риску, а не по календарю: акцент на планировании исходя из рисков, а не через фиксированные интервалы.
Если компания только начинает сертификацию по действующей версии 2015 года, стоит уже сейчас учитывать эти тенденции — переходный период потребует доработок, но не пересоздания СМК с нуля.
Итоговый чек-лист готовности к сертификации
Сводный контрольный список, который поможет оценить готовность компании к внешнему аудиту:
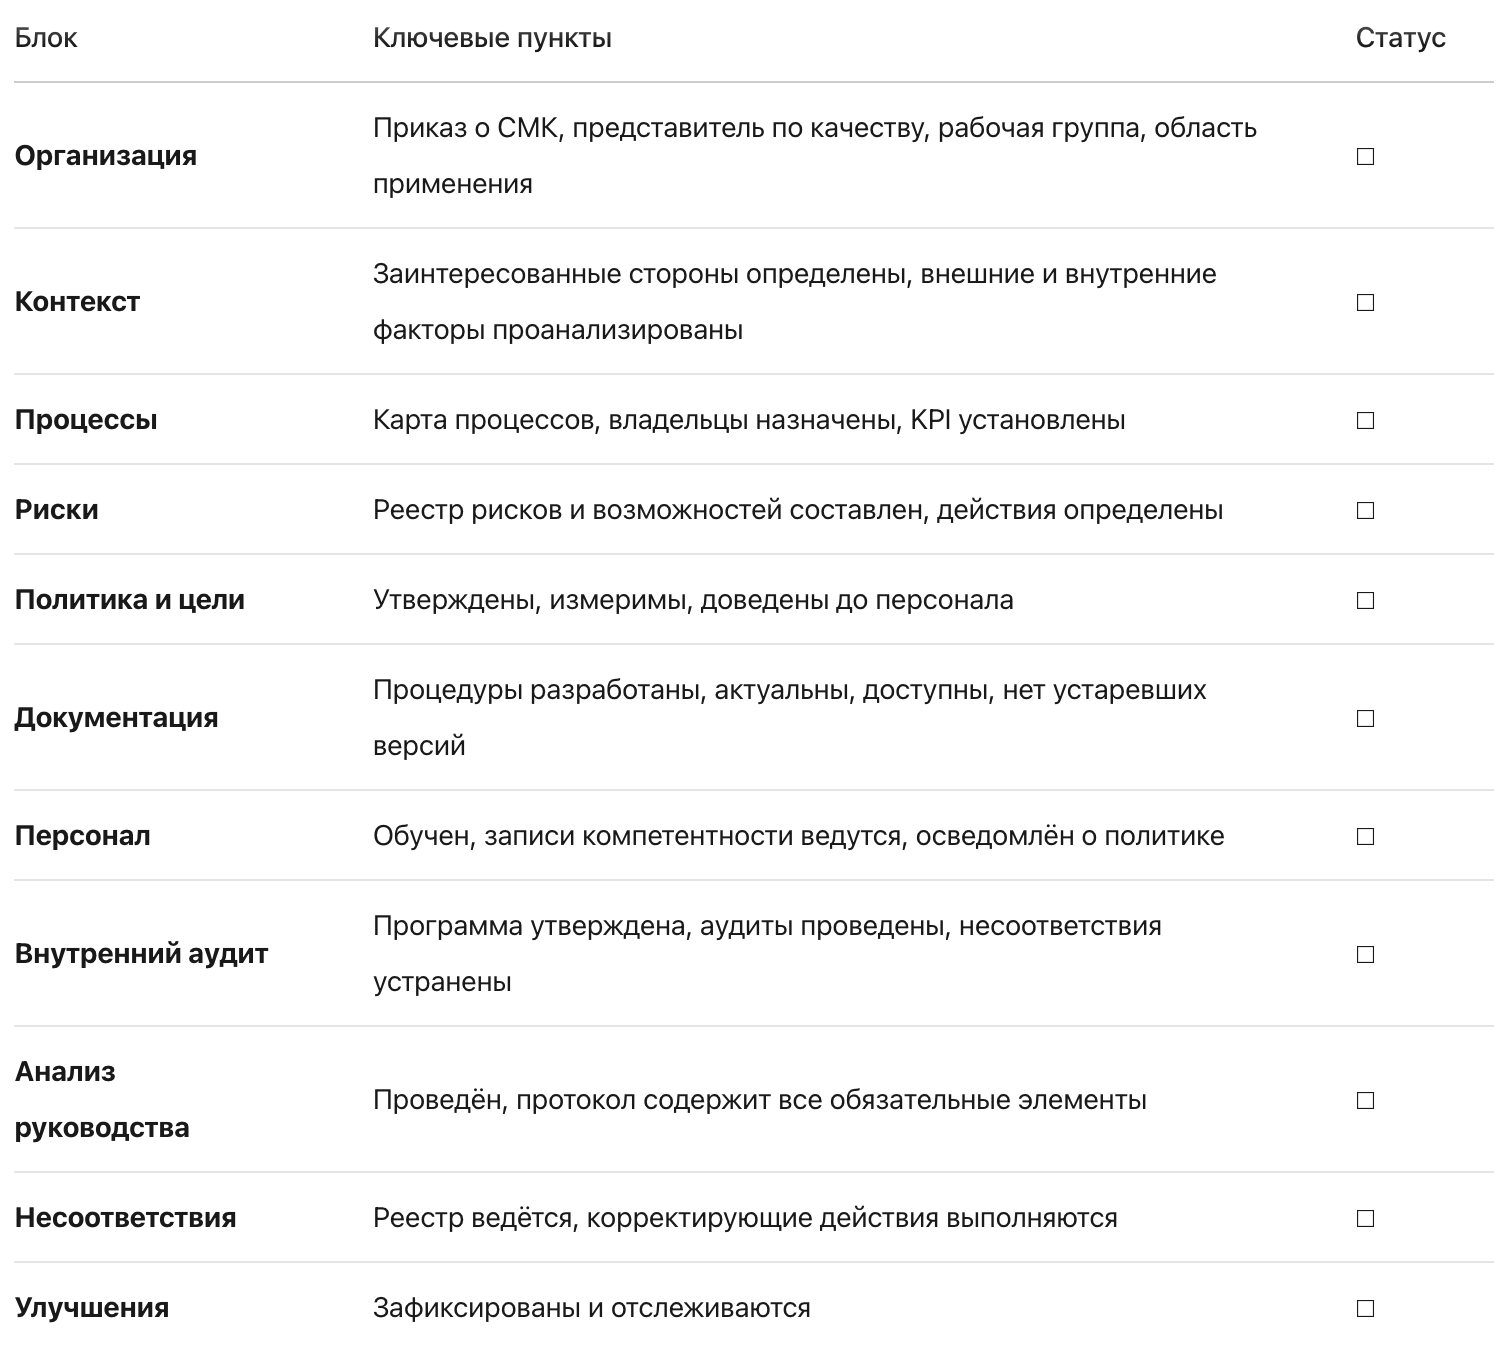
Если по каждому пункту стоит галочка — компания готова к сертификационному аудиту. Если нет — есть чёткое понимание, что доработать.

Услуги по подготовке к сертификации и аккредитации вашего бизнеса
Развивайте свой бизнес с международным признанием
Официальный веб-сайт: cor-sol.ru
Тел.: +7 (995) 998-08-80
E-mail: mail@cor-sol.ru
Развивайте свой бизнес с международным признанием
Официальный веб-сайт: cor-sol.ru
Тел.: +7 (995) 998-08-80
E-mail: mail@cor-sol.ru